La cybersécurité
en Bretagne
Couverture du dossier Focus cybersécurité © Fly D / Unsplash
Avec près de 8 000 postes, la Bretagne est la 2e région cyber de France.
La multiplication des usages et des équipements numériques ont conduit à une hausse importante des cyberattaques. En conséquence, les besoins en personnels qualifiés en sécurité informatique explosent.
Emploi, recherche, formation, la Bretagne constitue une des principales régions cyber en France. Des institutions importantes y sont installées, notamment dans la métropole rennaise (Direction générale de l’armement, Commandement de la cyberdéfense, Agence nationale de la sécurité des systèmes d'information, etc.) mais aussi de grands groupes (Orange, Airbus, Thalès, etc.) et des start-up.
Focus sur la cybersécurité en Bretagne © Adobe stock
Les chiffres clés
Les attaques sur les systèmes informatiques se multiplient en France et avec elles les besoins en sécurité de l'État, des entreprises et des administrations etc. Résultat, en 2025, le marché de la cybersécurité en France devrait atteindre 3,5 milliards d'euros, soit une hausse de 18 % par rapport à 2024.
La Bretagne est désormais la 2e région cyber en France en termes d’emplois derrière l’Ile-de-France. Elle se compose d’un écosystème hétérogène d’acteurs : start-up, grands groupes (Thalès, Orange, Airbus, etc.), institutions (Anssi, Commandement de la cyberdéfense, Direction générale de l’armement), pépinières d’entreprises (Digital square, etc.), établissements d’enseignement supérieur et de recherche, etc.
Si une bonne partie des emplois se concentrent dans la métropole rennaise, on trouve aussi des structures dédiées à la cybersécurité à Lannion, Brest, Vannes et Lorient.
-
170
entreprises
-
45
équipes de recherche
-
70
formations
-
8K
emplois
Un data center © Adobe stock
Vos questions
Non, il n’est pas obligatoire d’être militaire pour travailler dans la cybersécurité, loin de là. En Bretagne, on compte 8 000 emplois dans le secteur, qui sont majoritairement occupés par des civils.
Au sein même de l’armée, un quart des personnels en cyber sont des civils. Le secteur est composé d’une grande variété de structures : grands groupes, start-up, PME, etc.
Dans une enquête menée en 2021, l’Anssi (Agence nationale de la sécurité des systèmes d'information) constate que « plus des trois quarts des professionnel·les possèdent un diplôme ou un niveau de qualification supérieur ou égal à bac+5 ».
Même constat au groupement de cyberdéfense des armées même si la situation évolue peu à peu : « nous avons beaucoup d’ingénieur·es mais nous recrutons de plus en plus de bac +2 ou +3 avec l’ambition de les former en interne », affirme le colonel Pierre-Arnaud Borrelly, ex-commandant du groupement de cyber-défense des armées.
Pour Vivien Bernet-Rollande, directeur technique de CT-Square, qui fournit des services cyber aux PME et ETI, « il n’y a pas assez d’ingénieur·es sur le marché de l’emploi. Le meilleur moyen de résoudre ce problème est d’avoir des ingénieur·es seulement pour fournir des outils et des procédures qui vont permettre à d’autres gens de les mettre en place ».
Selon l'Anssi, les femmes sont très minoritaires dans la cybersécurité où elles représentent à peine 12% des effectifs. Le programme « Cadette de la cyber » mené par le Pôle d’excellence cyber, vise à encourager les femmes à rejoindre ce secteur.
Les embauches augmentent d’année en année mais le secteur peine à trouver suffisamment de candidat·es. Au niveau des pouvoirs publics, les recrutements sont au vert : l’armée souhaite passer de 800 personnes en 2019 à 1 800 personnes en 2025, le budget prévu par la loi de programmation militaire est en forte hausse, l’Anssi a installé une antenne à Rennes, etc.
Le secteur privé n’est pas en reste avec la présence de grands groupes (Orange, Airbus, Thalès, etc.), de start-up et de pépinières spécialisées. Au total, cela représente 160 entreprises pour la région.
IA, objets connectés, clouds : les nouvelles technologies bouleversent la cyber
L'intelligence artificielle (IA) va augmenter le nombre et la sophistication des menaces potentielles. « Cela va permettre l’automatisation d'un certain nombre de tâches pour mener des attaques », explique Laurent Dubau, manager chez Orange Cyberdefense pour la région Grand ouest.
Des mécanismes permettent ainsi d’usurper des identités, notamment en imitant une voix ou un visage. « L’usurpation d’identités est le levier principal qu'utilisent des pirates pour s'introduire dans des systèmes d'information. Ça représente les trois quarts des vecteurs d'attaques. Cela peut être par exemple pour se faire passer pour un directeur financier qui demande un virement qui n'est pas légitime à un comptable », poursuit-il.
Même son de cloche pour le Colonel Pierre-Arnaud Borrelly, ex-commandant du groupement de cyberdéfense des armées et délégué général du pôle d’excellence cyber. « La question de la certification des identités des acteurs se pose. On voit bien les conséquences que cela peut avoir si c’est une proposition commerciale, un discours politique, un appel à la violence », poursuit-il.
Mais l’IA peut également être un allié efficace : « Nous utilisons l’intelligence artificielle pour faire évoluer nos outils face à la masse de données que nous avons à traiter et face à l’évolution de la menace qui est exponentielle », explique le Colonel Pierre-Arnaud Borrelly. Plus généralement, les nouveaux outils grands publics tels que Chat GPT ou le métavers représentent de nouveaux enjeux.
Objets connectés et cloud générateurs de nouvelles menaces
Les objets connectés sont de plus en plus courants dans notre quotidien. Selon le cabinet de tendances WGSN (Worth global style network), il pourrait y en avoir 50 milliards sur le marché en 2030. « La sécurité aujourd’hui dans le domaine des objets connectés est du niveau de ce qu’on avait sur les autres systèmes dans les années 90’. Le fait de connecter tout et n’importe quoi sur internet peut présenter des risques importants », explique Vivien Bernet-Rollande, directeur technique de CT-Square, qui fournit des services cyber aux PME et ETI.
« Ces objets sont parfois fabriqués dans des pays tiers qui n'ont pas forcément les mêmes exigences en termes de cybersécurité que nous. S’ils sont mal sécurisés, ils se révèlent très intéressants pour les pirates car ils peuvent être pris en contrôle à distance pour mener des attaques en déni de service », explique Laurent Dubau.
Les services à distance appelés software as a service (SaaS), sous-catégorie du cloud, se sont eux-aussi multipliés ces dernières années. « Les entreprises externalisent de plus en plus d’informations via le transfert de fichiers, par exemple sur des plateformes numériques. Ça génère beaucoup de nouvelles menaces », selon Laurent Dubau.
Vivien Bernet-Rollande renchérit : « Quand les données sont hébergées chez quelqu’un d’autre, c’est difficile de mettre en place des capacités de détection. Certains hébergeurs proposent ce type de fonctionnalité mais c’est encore très loin d’être la majorité. »
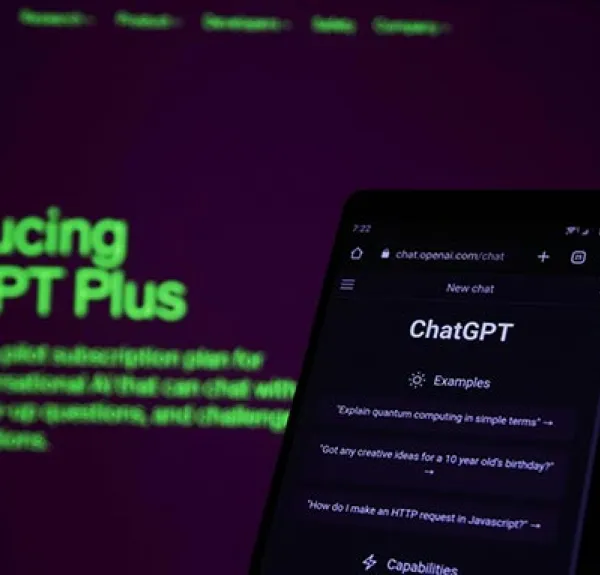
L'écran accueil de Chat GPT © Mojahid Mottakin / Unsplash
Armée : hausse des moyens et collaboration avec les start-up
Les dépenses que l'État français consacre aux forces armées sont décidées par la loi de programmation militaire. Pour la période 2019-2025, 1,6 milliard ont été consacrés à la cyberdéfense, ce qui a permis de faire grossir les équipes. « En 2019, nous étions environ 800 en Bretagne, en 2025, on sera 1700 », explique le Colonel Pierre-Arnaud Borrelly.
La prochaine loi de programmation vient d’être votée avec un budget largement supérieur dédié à la cyber : 4 milliards d’euros. « L’évolution attendue est des recrutements encore à la hausse, des efforts aussi sur le nombre et la qualité des formations et de nombreux moyens à financer en particulier dans le domaine du chiffre. ».
« L’innovation dans la cyberdéfense, c’est aussi la part grandissante que prennent les start-up. Elles bénéficient de financements français, ce qui permet de bénéficier de solutions françaises qui sont contrôlées et contrôlables », selon le colonel Pierre-Arnaud Borrelly.
Au total, plus de 160 start-up dédiées à la cybersécurité existent en France. Et comme le note le cabinet de conseil Wavestone, « l’écosystème cyber se délocalise progressivement en région avec Lille et Rennes en tête ».
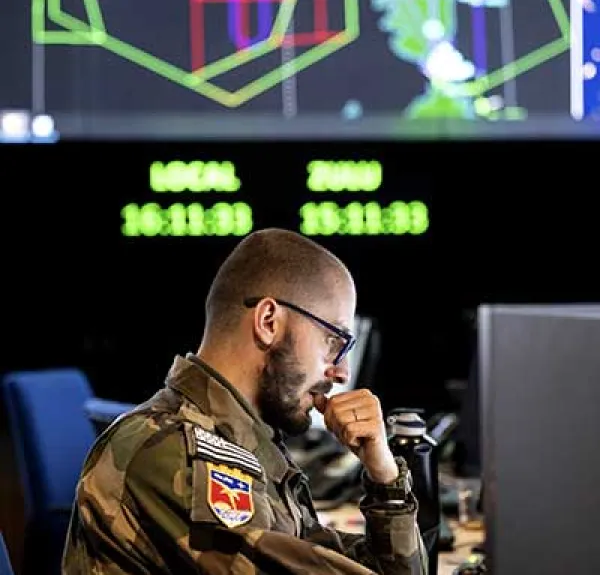
Exercice Orion 23 © Morgane Vallé / Armée de l'Air et de l'Espace
Règlementations : après le RGPD, voici NIS 2
Les exigences réglementaires ont augmenté en quelques années, notamment avec le RGPD (Règlement général sur la protection des données). La prochaine étape sera la traduction d’une directive européenne appelée NIS 2 (Network Information Security). « Elle demande à un certain nombre d’acteurs de se sécuriser. Ça aura un impact sur les organisations car le suivi de la conformité, l’identification des systèmes essentiels et les mesures de protection nécessiteront des ressources supplémentaires. Cette directive va demander des plans de programmation, et parfois des travaux d’homologation », affirme Laurent Dubau.
Une session plénière au Parlement européen © Mathieu Cugnot / European Union 2024
Le développement des EDR
L’EDR (Endpoint detection and response) a connu un développement important ces dernières années. « En gros, il s’agit de la génération d’après l’anti-virus. Là où ce dernier a pour mission de détecter et bloquer, l’EDR a une mission plus large, il va aussi enquêter pour comprendre ce qui s’est passé et répondre », explique Vivien Bernet-Rollande.
L’EDR présente toutefois des limites. « Cette technologie est mature mais pas encore adaptée partout. Par exemple, sur certaines technologies réseaux, il n’est pas possible de l’utiliser et c’est justement ces technologies que les assaillants vont attaquer », détaille Vivien Bernet-Rollande.
Des professionnels de la cyber devant leurs écrans © Adobe stock
Limiter les opérations d’influence
Campagnes de dénigrement, diffusions massives de fake news, tentatives de déstabilisation : ces sujets sont devenus des préoccupations récurrentes dans de nombreux pays. « Ces opérations ne demandent pas de réaliser des intrusions : il s’agit simplement de produire du contenu sur des réseaux sociaux, d’écrire des commentaires sous des articles de journaux, etc. C’est beaucoup plus facile à réaliser, ça demande moins d’expertise. Les réponses à ce phénomène vont peut-être se développer dans les prochaines années », analyse Vivien Bernet-Rollande.
Si ces problématiques sont souvent évoquées d’un point de vue géopolitique, elles peuvent aussi toucher des petites structures. « Vous avez des entreprises qui postent des faux avis google sur la page de vos concurrents en échange d’argent. Cela dégrade la qualité de l’information », complète-t-il.
Une personne navigue sur X (ex-Twitter) © Charles Deluvio / Unsplash
Un data center © Taylor Vick / Unsplash
Découvrir les métiers
Les formations en Bretagne
Des exemples de formations après le bac
Bac +2
- BTS cybersécurité, informatique et réseaux, électronique option A informatique et réseaux
- BTS cybersécurité, informatique et réseaux, électronique option B électronique et réseaux
Bac +3
- BUT spécialité réseaux & télécommunications parcours cybersécurité
- Licence pro mention métiers des réseaux informatiques et télécommunications
Bac +5
L’Anssi (Agence nationale de la sécurité des systèmes d'information) a mis en place le label SecNumedu. Il permet de s’assurer que la formation dans le domaine de la sécurité du numérique répond à une charte et des critères définis.
Des exemples de diplomes accessibles en formation continue
Sources et ressources
- Panorama des métiers de la cyber
- Le site gouvernemental de prévention en sécurité numérique
- Le MOOC de l’Agence nationale de la sécurité des systèmes d'information (Anssi)
- Page officielle du Commandement de cyberdéfense
- Semaine européenne de la cybersécurité de Rennes
- Une collection de témoignages de professionnel·les de la cyber